2025年,全国生产安全事故起数首次降至2万起以下,重特大事故连续两年控制在个位数。2026年一季度,事故总量同比又降26.7%。宏观数据在好转。
但对化工、矿山、建筑等高风险行业的HSE管理人员而言,体感未必相同:安全投入年年增加,体系文件越堆越厚,培训一场没落,检查一轮接一轮,现场违章却反复出现,隐患整改总是打折扣,安全管理绩效的提升像撞上了一堵看不见的墙。
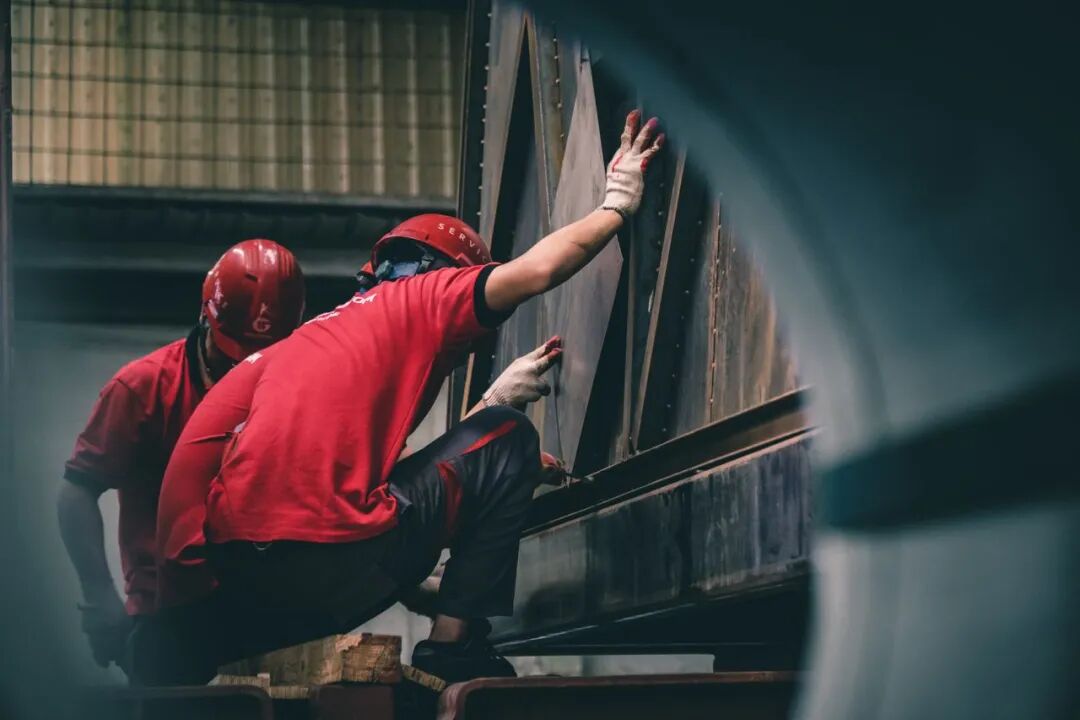
先看一个真实的事故。2025年10月,安徽池州一家新材料企业在更换冷冻盐水箱时发生中毒窒息事故,4人死亡。调查显示,作业人员未履行受限空间审批手续,未通风、未检测、未佩戴隔绝式呼吸防护装备,直接进入水箱作业;施救人员未做好个体防护盲目施救,导致伤亡进一步扩大。
该企业并非没有制度,受限空间审批流程、气体检测要求、应急救援预案大概率都写在文件里,但制度没有转化为现场行为。
注:图片来自网络
这里藏着一个被忽视的事实:多数企业的安全投入,花在了“看得见的地方”——买设备、上系统、做培训、写文件。这些投入是必要的。但问题的关键,是投入与绩效之间缺少有效的转化机制。如果组织治理能力没有同步提升,设备、系统、文件、培训这些“看得见”的投入,就容易落入漏桶效应:倒进去的越多,真正留下来的越少。
池州事故中,一线员工确实违规进入了受限空间。然而,更值得深究的是:为什么他没有走审批流程?是审批流程太繁琐、耗时太长?是班组长的考核压力让他“先干再说”?还是培训只教了“要检测”,没教“怎么检测”?这些问题指向同一个根源:管理偏差。
管理者同样会系统性犯错——风险识别疏漏、操作规程更新滞后、维保计划未落实、资源配置与实际风险不匹配,等等。这些管理偏差,才是事故链条中真正致命的长期潜伏因素。安全不能只依赖“完美操作”,也不能幻想“完美管理”;管理偏差必须被持续识别和消减。
注:图片来自网络
2025年,应急管理部在通报山东高密一起化工企业重大爆炸事故时明确指出,涉事企业“违规变更工艺技术,风险评估和危害辨识不到位,开车运行不到1个月就发生爆炸”。这不是一线操作的问题,而是管理决策层面的偏差——变更管理没有走完流程,风险评估被跳过,安全让位于进度。
新实施的GB/T 33000—2025《大中型企业安全生产标准化管理体系要求》,把“领导作用”放在标准正文最前面,明确要求企业主要负责人和各级管理者在安全生产中发挥关键作用。这不是形式调整,而是一个清晰信号:安全绩效的天花板,由管理者的行为决定。
传统安全管理逻辑是:出事→调查→整改→再出事→再调查。这个循环有一个致命缺陷:每一次循环的代价,都是一条或多条生命。那么,有没有可能不等事故发生,就先用调查的逻辑审视风险?
赛为安全提出的“事故前调查”工具,是一个值得参考的解决方案:管理者不等事故发生后追责,而是在日常工作中主动探查行为与系统漏洞,像调查事故一样追问“什么可能导致灾难”,然后提前阻断。
其操作并不复杂,但要求管理者真正进入现场。
管理者有限的精力应该集中在一旦失控会导致严重后果的行为上——能量隔离、吊装作业、受限空间进入、动火作业等。每月针对其中一项,深入现场开展专项调查。 不拿着检查表打勾,而是跟着员工走一遍完整流程:他第一步做什么?哪里最容易出错?规程和实际操作是否一致? 发现偏差后,不急于纠正员工,而是先问:作为管理者,我提供了什么支持?工具到位了吗?培训有效吗?排班合理吗?我的计划安排是否在无意中鼓励了走捷径?
某化工企业的实践很有说服力。他们在推行“事故前调查”之前,每月收到大量隐患报告,但重复性隐患始终不降。引入“事故前调查工具”后,管理层开始系统地追问“为什么同样的隐患反复出现”。一个典型案例是,班组反映某操作岗位的巡检路线设计不合理,需要绕行一段高风险区域。过去这个问题被归为“员工不按路线走”,事故前调查后才发现,巡检路线本身是在旧工艺布局下设计的,工艺改造后没有同步更新。管理者调整了路线设计,隐患自然消失。
安全培训是多数企业安全投入的重要部分,但培训效果常经不起检验。常见场景是:全员培训签到率100%,考试通过率100%;三个月后现场检查,员工基本操作规范仍不过关。
问题不在培训数量,而在设计逻辑。传统培训往往统一化:所有人上同样课程,考同样试卷,发同样证书。但不同岗位风险不同,不同层级能力要求不同。安全履职能力的核心逻辑是:能力越高,风险越低;能力建设必须精准匹配岗位需求,“干什么学什么,缺什么补什么”。
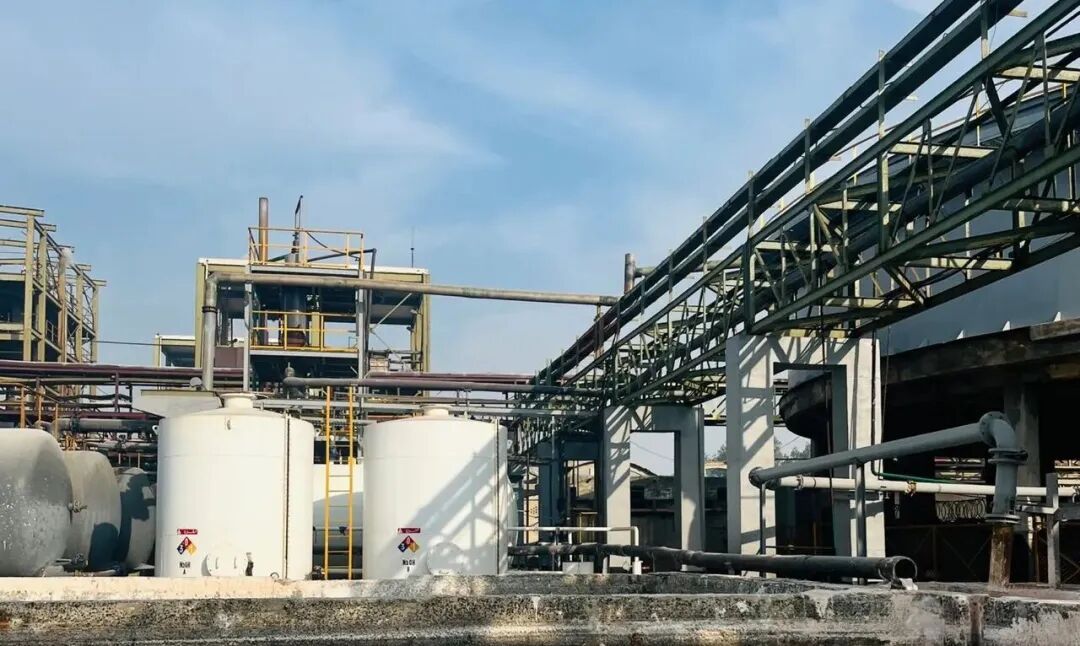
注:图片来自网络
华北某化工企业引入HSE履职能力评估系统,将每个岗位的安全能力拆解为“知识—技能—行为”三个维度,并区分层级要求。一线操作工重点考核标准操作与异常识别能力;班组长重点考核风险交底与现场干预能力;车间主任重点考核风险决策与资源协调能力。每人形成能力画像,系统据此推送个性化培训内容,培训后再次测评,形成“评估—学习—再评估—再学习”的循环。该做法与GB/T 33000—2025的要求高度吻合。新标准专门设置“人员管理”章节,要求企业建立人员准入、安全培训和行为管控的体系化机制。培训不是目的,能力提升才是。
事实上,多数企业的安全制度已经写得够全、够细,真正的问题不在制度本身,而在它靠什么落地。如果约束主要依赖外部奖罚,那奖罚就总有够不着的地方:监督一松,不安全行为就可能卷土重来。因此,安全管理的重心,不能只停在用“你应该”去强制要求,而要转向激发员工发自内心的“我愿意”。
某施工企业发现,高处作业安全带佩戴率低,原因是原装安全带笨重闷热。他们换了一批更轻便、透气、带有工具挂点的安全带后,自觉佩戴率明显上升。员工选择安全行为,不是因为被要求,而是因为安全的方式本身就更便利。 行为安全观察如果只记录违章、只开罚单,员工会把观察员当成“来找茬的”。但如果管理者在现场对正确的安全行为给予即时、具体的肯定——“你刚才上锁挂牌的步骤完全合规,是标杆”——这种正向反馈会显著改变员工对安全的感受。 员工上报了一条隐患,如果石沉大海,下次就不会再报。如果三天内收到“已采纳,正在整改”的反馈,并在整改完成后告知结果,下次他会更主动。反馈的质量决定了员工对安全管理的信任度。
回到开头的问题:安全投入为何换不来安全绩效提升?
因为投入方向与问题根源之间,存在一条看不见的鸿沟。设备可以买,系统可以上,文件可以写,但管理者行为模式不会因一套系统自动改变,组织治理能力不会因一场培训自然提升。
GB/T 33000—2025提出“领导—支持—策划—实施—检查—改进”(LS-PDCA)管理模式,将“领导”置于整个循环起点。这一设计并非偶然。它承认一个基本事实:安全管理体系的运行质量,取决于领导层是否真正驱动体系,而非将其交给安全部门“代管”。安全领导力往往依赖个体推动,组织治理能力则依赖系统机制。可持续的安全必须依赖治理体系——通过架构、流程、制度、文化和激励机制,把“领导重视”固化为可执行、可考核、可持续的系统能力。
这并非否定安全投入的价值,而是提醒每一位HSE管理者:在增加投入之前,先审视组织是否具备把投入转化为绩效的治理能力。若答案是否定的,下一步或许不是买更多设备、上更多系统,而是让管理者从办公桌后走到现场,完成一次真正的事故前调查。赛为安全在多个高危行业的实践表明,这种前移的调查不仅是在查找隐患,更是在校准管理者的注意力:从追问员工转向追问系统,从增加投入转向提升治理。